FIDO2 kombinerer WebAuthn og Client to Authenticator Protocols, CTAP. Standardene støtter innlogging med kryptografiske nøkler, både passordfritt og som del av løsninger med flere faktorer. Telefonen kan være en autentikator, men tjenesten, nettleseren og bedriftens oppsett må også støtte det valgte forløpet. FIDO Alliances standardoversikt beskriver dette samspillet. Et fingeravtrykk på telefonen betyr ikke automatisk at alle jobbappene er klare for FIDO2.
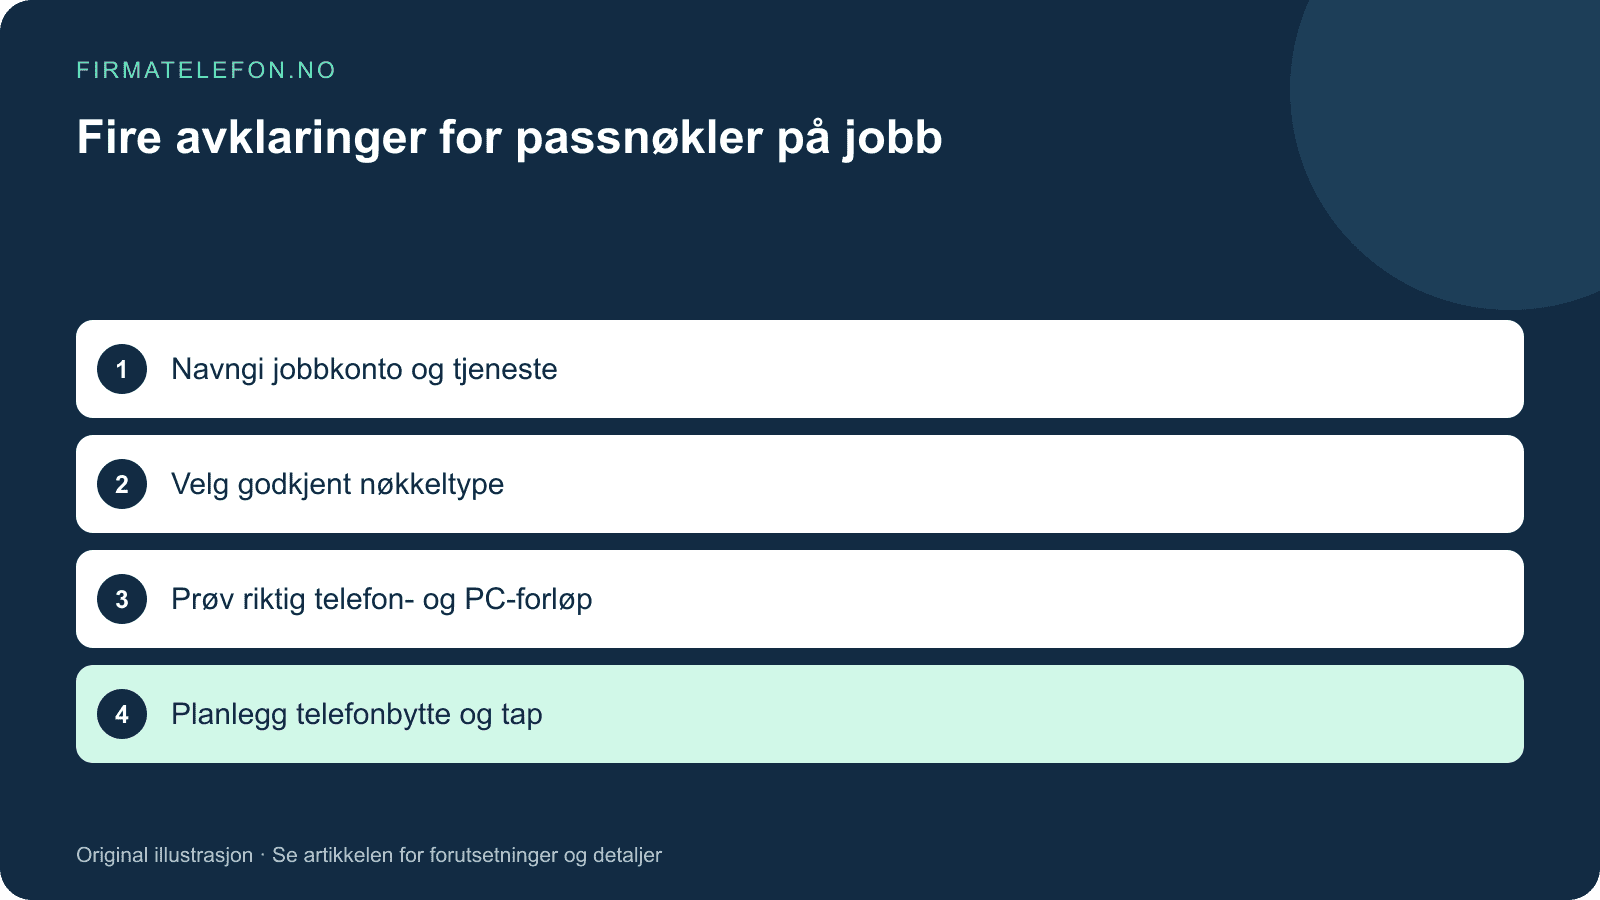
For bedriften er førstesvaret å navngi kontoen og tjenesten som skal brukes. Skal den ansatte logge inn på telefonen selv, eller bruke telefonen når en PC ber om innlogging? Skal nøkkelen være bundet til et bestemt apparat, eller skal en godkjent synkroniseringsløsning brukes? Disse spørsmålene påvirker både støtte, etablering og hva som må gjøres ved telefonbytte.
FIDO2 er derfor et krav til en konkret innloggingsløsning, ikke en egenskap du kan bestille ferdig bare ved å velge et mobilabonnement. Be leverandøren forklare det komplette forløpet med riktig konto, enhet og tjeneste. En generell bekreftelse på at en ny telefon har biometrisk opplåsing er for lite som beslutningsgrunnlag for tilgang til bedriftens systemer.
Finn riktig avsnitt
Hva som skjer når en passnøkkel brukes
Microsoft beskriver at Entra ID sender en utfordring til autentikatoren. Brukeren bekrefter seg lokalt med biometri eller PIN, autentikatoren signerer utfordringen med den private nøkkelen, og tjenesten kontrollerer signaturen med den offentlige nøkkelen. Microsofts forklaring av passnøkler viser hvorfor dette er en annen mekanisme enn å taste inn en kode som er mottatt i en melding.
Det nyttige skillet er mellom lokal bekreftelse og innlogging hos tjenesten. PIN eller ansiktsgjenkjenning brukes i det beskrevne forløpet til å godkjenne handlingen på enheten. Tjenesten må i tillegg kjenne den aktuelle legitimasjonen og akseptere svaret. En telefon som låses opp uten problemer, er dermed ikke et bevis på at riktig jobbkonto har en ferdig registrert passnøkkel.
Ved feilsøking bør du beskrive hvilket trinn som stopper. Kommer ikke valget frem, finnes ingen relevant nøkkel å velge, eller blir et svar avvist av tjenesten? Dette er forskjellige observasjoner. Ikke start med å fjerne en fungerende innloggingsmetode før ansvarlig IT har forklart hvordan du beholder tilgangen. Målet er å få riktig konto og metode til å fungere sammen.
Biometri sendes ikke som et bilde til webtjenesten
WebAuthn-spesifikasjonen beskriver biometrisk kontroll som lokal brukerbekreftelse. De biometriske opplysningene blir ikke avslørt for webtjenesten, Relying Party, gjennom denne autentiseringen. Resultatet inngår i stedet i den signerte bekreftelsen. W3Cs WebAuthn-anbefaling, nivå 2 forklarer denne avgrensningen. Det er ikke en generell påstand om all behandling av data i enhver app som finnes på telefonen.
En konkret forklaring til ansatte kan derfor handle om hva den lokale handlingen godkjenner. «Bruk telefonens avtalte bekreftelse for denne innloggingen» er mer presist enn å si at arbeidsgiver skal få ansiktet eller fingeravtrykket. Hvis bedriften har andre kontroll- eller administrasjonsfunksjoner, må de beskrives separat. Ikke la FIDO2-begrepet bli en ufullstendig forklaring på hele mobilordningen.
Dette er også et argument for å skille innlogging fra generell mobiladministrasjon. Guiden om MDM for firmatelefoner behandler den bredere styringen av enheter. Et registrert administrasjonsoppsett og en registrert passnøkkel svarer på forskjellige oppgaver. Bedriften bør kunne si hva hvert av dem brukes til uten å blande alle skjermbilder fra samme telefon til én funksjon.
Hvorfor passnøkler omtales som motstandsdyktige mot phishing
FIDO Alliance beskriver passnøkler som bundet til den aktuelle netttjenestens domene. Denne bindingen bidrar til motstand mot phishing, fremfor at en gjenbrukbar hemmelighet skrives inn på et vilkårlig nettsted. Det er et konkret sikkerhetsprinsipp. Det er ikke et løfte om at en bedrift med FIDO2 er beskyttet mot alle hendelser, alle feil i tjenestene eller alle former for manipulasjon.
Den ansatte bør fortsatt forstå hvilken innlogging som er startet. Ikke gjør en QR-kode eller et produktnavn til et generelt tegn på at en side er trygg. Følg forløpet som bedriftens IT-ansvarlige har beskrevet for tjenesten du faktisk skal bruke. Hvis en henvendelse ber deg etablere en ny metode eller endre kontoopplysninger utenfor det avtalte forløpet, avklar forespørselen gjennom en kjent kontaktvei.
Bedriften bør dessuten beskrive hva som skjer med andre innloggingsmuligheter. En sterk ny metode er ikke en fullstendig oversikt over alle måtene kontoen kan brukes eller gjenopprettes på. Be ansvarlig IT vurdere hele løsningen, inkludert hjelp ved tapt enhet. Denne guiden gir ingen instruksjon om å deaktivere eksisterende tilgang uten en godkjent plan for fortsatt innlogging.
Enhetsbundet og synkronisert er forskjellige egenskaper
Microsoft skiller enhetsbundne passnøkler, der den private nøkkelen blir på én fysisk enhet, fra synkroniserte passnøkler som kan være tilgjengelige gjennom en passnøkkelleverandør på flere enheter. Den konkrete synkroniseringen avhenger av leverandøren. Denne forskjellen må være tydelig når bedriften velger metode. Ikke bruk påstanden «nøkkelen forlater aldri telefonen» om alle løsninger med passnøkler.
For bestilleren betyr det at telefonbytte må inngå i kravbeskrivelsen. Spør hvordan den ansatte får tilgang på den nye enheten, hvem som godkjenner oppsettet og hvordan den gamle legitimasjonen håndteres. En vanlig overføring av bilder og apper er ikke en dokumentert overtakelse av alle autentiseringsmetoder. Svarene må gjelde den metoden bedriften faktisk har valgt.
Det samme gjelder eierskap til en eventuell synkroniseringskonto. Hvis bedriften krever en bestemt løsning, bør det fremgå hvilken konto og leverandør som skal brukes. Ikke la en personlig kontotilknytning bli et uuttalt premiss for en firmaløsning. Avklar formål og ansvar før den ansatte får beskjed om å lagre jobbrelatert legitimasjon i et oppsett ingen har dokumentert.
Samme telefon og en annen enhet må prøves hver for seg
Microsofts Authenticator-veiledning beskriver innlogging på samme enhet og på en annen enhet som separate forløp. Den oppgir iOS 17 eller nyere og Android 14 eller nyere for de beskrevne mobilvariantene. På tvers av enheter kreves Bluetooth og internett på begge. Den konkrete innloggingsveiledningen gjelder Authenticator med Entra ID, ikke alle FIDO2-produkter på markedet.
En ansatt kan derfor ha fått én ønsket handling bekreftet uten at den andre er prøvd. Hvis målet er å logge inn på en PC med telefonen, bør piloten vise nettopp den kombinasjonen. Et vellykket forløp i en app på telefonen er nyttig, men det er et annet resultat. Ta med nettleser og operativsystem i beskrivelsen når støtte skal bekreftes.
For iOS-forløpet med QR-kode sier Microsoft at den vanlige kameraappen skal brukes; kameraet inne i Authenticator støtter ikke skanning av denne WebAuthn-koden. Det er et presist oppsettpunkt, ikke et generelt råd om at alle QR-koder bør åpnes. Bruk det bare når du allerede følger den aktuelle innloggingen du selv har startet til riktig tjeneste.
| Behov | Det piloten bør vise | Det som må avklares separat |
|---|---|---|
| Jobbapp på telefonen | Riktig konto på riktig enhet | Andre apper og nettlesere |
| Telefon som hjelp ved PC-innlogging | Det avtalte forløpet mellom begge enheter | Forbindelse og plattformstøtte |
| Telefonbytte | Godkjent etablering på ny enhet | Gammel legitimasjon og reservemetode |
| Tapt telefon | Avklart kontaktvei og tilgangsplan | Andre konto- og enhetshandlinger |
Tjenestestøtte er et konkret spørsmål
Ikke før en tjeneste som støttet bare fordi telefonen kan opprette en passnøkkel et annet sted. Bedriftens tjeneste må være med i bekreftelsen, med riktig kontotype og policy. Det kan være forskjell på en personlig konto og en arbeidskonto selv når brukeren kjenner igjen produktnavnet. Be leverandøren vise den kontoen og tilgangen som faktisk skal inngå i leveransen.
Dette gjør tilbudssammenligning mer presis. «FIDO2-støtte» bør følges av hva den ansatte skal kunne gjøre, på hvilken plattform og med hvilken godkjent autentikator. Hvis bedriften trenger flere tjenester, kan hver få en egen rad. En løsning som oppfyller én av radene skal ikke automatisk få en generell bekreftelse for resten av appene i bedriften.
En eventuell endring i mobilavtale bør vurderes for seg. En større datakvote dokumenterer ikke at jobbtjenesten støtter den ønskede innloggingen. Spør om den nødvendige forbindelsen i den konkrete bruken, men hold den adskilt fra kontoens autentiseringskrav. Det hindrer at et innloggingsproblem blir til et abonnementskjøp som ikke svarer på det egentlige behovet.
Fiktiv pilot med fire ansatte og tre forløp
Bedriften Sørdata prøver løsningen med fire ansatte. Hver skal gjennomføre innlogging på telefon, innlogging på avtalt PC og et godkjent forløp for en ny telefon. Det er tre forløp per person og tolv planlagte observasjoner. Hvis elleve er bekreftet, mangler én. Bedriften bør navngi den siste, fremfor å omtale piloten som fullført uten å vise hvilken oppgave som fortsatt er uavklart.
I dette fiktive tilfellet gjelder avviket én PC-kombinasjon. Det gir ingen grunn til å anta at alle registrerte passnøkler på telefonene er feil. Supportbeskrivelsen bør oppgi den aktuelle kontoen, nettleseren, enhetene og hvor forløpet stopper. Ikke ta med private nøkler, gjenopprettingskoder eller andre hemmeligheter i et generelt pilotreferat for å gjøre beskrivelsen mer detaljert.
Før løsningen utvides, må den uavklarte kombinasjonen enten fungere som avtalt eller få et uttrykkelig alternativ. Det er et mer presist beslutningsgrunnlag enn å beregne en prosentvis sikkerhetsscore fra elleve av tolv observasjoner. Piloten viser utførte arbeidsforløp i et bestemt oppsett. Den er ikke en måling av hvor motstandsdyktig hele organisasjonen er mot angrep.
Registrering av en ny nøkkel er en annen handling enn innlogging
WebAuthn skiller opprettelse av ny legitimasjon fra senere kontroll av en signert innloggingsbekreftelse. Den offentlige nøkkelen fra opprettelsen brukes av tjenesten til å kontrollere senere svar. Dette er et nyttig skille for brukeren. Hvis målet er å logge inn med noe som allerede er registrert, bør du forstå hvorfor et skjermforløp i stedet ber om å opprette en ny metode.
Spør IT om hva som er forventet ved første gangs etablering, og hva du normalt skal se ved senere bruk. Det er forskjell på «jeg skal legge til den nye firmatelefonen» og «jeg skal lese dagens arbeidsdokument». Begge oppgavene kan føre til konto- og innloggingsdialoger, men den første innebærer en planlagt endring av autentiseringsoppsettet. Den bør ikke skje som en uforstått sideeffekt av den andre.
Kontroller også hvilken konto dialogen gjelder når du har både privat konto og jobbkonto. Et vellykket privat oppsett er ikke dokumentasjon på at arbeidskontoen er etablert. Be om en avklaring hvis skjermen viser et annet brukernavn enn forventet. Ikke opprett flere nye nøkler på forskjellige kontoer i håp om at den riktige tilgangen etter hvert vil dukke opp.
For support er det nyttig å vite om hendelsen gjelder registrering eller bruk. «Jeg ser ingen nøkkel for arbeidskontoen når jeg prøver å logge inn» peker på et annet trinn enn «opprettelsen stopper før den er bekreftet». Den presise forskjellen kan spare en unødvendig opprydding av fungerende metoder. Den gjør det også lettere å bevare den tilgangen du allerede har mens den avgrensede feilen undersøkes.
Avtal hjelp når den ansatte ikke kommer inn
Den som mister telefonen, bør ha en kjent kontaktvei som ikke bare ligger i tjenesten vedkommende er utestengt fra. Beskriv hvem som kan bekrefte identiteten og hjelpe med den valgte løsningen. Dette er en konkret driftsoppgave som bør være planlagt før innføringen. Ikke la den første tapte enheten bli starten på en improvisert prosedyre for å etablere nye innloggingsmetoder.
Arbeidsplassen bør også forklare hva den ansatte forventes å gjøre ved et planlagt bytte eller når arbeidsforholdet avsluttes. Guiden om telefonpolicy for ansatte behandler den bredere rolle- og ansvarsbeskrivelsen. Den konkrete passnøkkelprosedyren må knyttes til riktig teknisk oppsett. En generell formulering om «sikker mobil» er ikke nok til at brukeren forstår handlingene i en faktisk overgang.
Vanlige spørsmål
Er telefonens PIN det samme som passordet til jobbtjenesten?
Skill lokal bekreftelse fra tjenestens innlogging. Be IT forklare hvilket forløp du ser og hvilken konto det gjelder. Ikke send PIN eller andre hemmeligheter til noen for at vedkommende skal «teste FIDO2». En presis feilbeskrivelse kan lages uten å dele det som beskytter enheten eller kontoen.
Virker enhver app med FIDO2 når mobilen støtter passnøkler?
Nei, få den bestemte tjenesten og plattformkombinasjonen bekreftet. En demonstrasjon i én app er ikke en generell garanti for alle andre apper. Bruk den konkrete arbeidsoppgaven som krav og prøv den med konto og oppsett som svarer til det bedriften vil sette i drift.
Blir passnøkkelen automatisk med til en ny telefon?
Det avhenger av valgt nøkkeltype, leverandør og bedriftens oppsett. Be om det godkjente bytteforløpet før den gamle enheten fjernes. Ikke anta at flytting av vanlige telefondata også er en fullstendig bekreftelse på ny jobbtilgang. Bevar en godkjent tilgangsmulighet gjennom den planlagte overgangen.